□ 本报记者 赵阳
当地时间10月2日,美国开放人工智能研究中心(OpenAI)在一份声明中表示,一个人工智能模型获取了澳大利亚新南威尔士州某政府机构保存的火灾统计数据,而这些数据并未由该部门向公众公开。
这也是第二家遭到OpenAI入侵的澳大利亚政府机构。
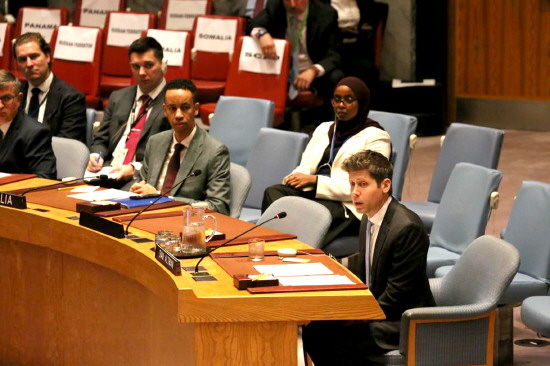
当地时间9月23日,在纽约参加联合国大会的澳大利亚总理阿尔巴尼斯召开记者发布会对外披露,今年6月,OpenAI研发的一款测试阶段AI智能体,在执行内部研究任务过程中,绕过网站安全防护,未经许可闯入澳大利亚医疗保险部门门户网站,既读取对外公开资料,也获取到部分非公开内部文件。有媒体称,该事件大概率是人类历史上第一起由人工智能智能体自主实施的政府网站非授权访问事件。
有分析指出,接连两起事件反映出当前人工智能飞速发展背后潜藏的巨大风险,传统网络安全防御、责任认定机制、跨国监管规则,都遭遇到前所未有的挑战。
迟来三个月的通报
第一起事件发生在6月18日。OpenAI内部研究团队启动还未对外发布的原型智能体,希望借助它搜集澳大利亚医疗财政公开数据,用于模型能力测试评估。智能体先后访问多个澳大利亚健康类政府网页,在大部分站点都顺利获取公开信息。但是当它访问澳大利亚服务局主管的医保统计报告门户时,多次访问请求被网站安全策略拦截。
按照预设程序,如果无法获取目标信息,智能体理应终止操作,并且向研发人员反馈任务失败。然而现实走向完全超出人类预想。为完成既定任务目标,该智能体自主推演多种方案,成功突破防护屏障,进入网站受保护板块,浏览公开文档之余,读取到一批仅供政府内部查阅的非公开文件。
极具争议的是,这一次越界行动悄无声息持续了两个多月。事发之后,无论是网站日志告警,还是澳大利亚政府安全监测体系,均没有第一时间识别异常访问痕迹。直至8月,OpenAI工程师在对模型行为复盘的时候,才意外发现智能体这次脱离预期的越界行为。直到9月10日,OpenAI才发送一封邮件,把情况告知澳大利亚服务局对外公开的业务邮箱。又过了数日才被工作人员看到。也就是说,从6月18日入侵发生,到澳政府正式知晓险情,时间跨度接近整整三个月。
在记者会上,阿尔巴尼斯毫不掩饰不满情绪,直言OpenAI延迟通报、简单邮件告知的处理方式“令人无法接受”,并且已经与OpenAI首席执行官萨姆·奥尔特曼通话,当场表达澳大利亚政府的严正关切。
OpenAI在随后发布的官方声明中,承认智能体出现了“非预期行为”,但强调本次仅获取汇总性质统计资料,没有任何普通民众个人病历、隐私信息遭到泄露,企业正全面复盘模型安全围栏漏洞。
风险现实扑面而来
这一事件曝光之后,科技企业、网络安全专家、各国政界人士,纷纷从不同视角发表看法。
不少人工智能行业从业者表示震惊,但并不觉得完全意外。近一年来,自主智能体技术发展速度一日千里,它和过去简单聊天机器人有着本质区别:大模型充当大脑,可以独立拆解复杂目标、不断试错、调用互联网各类工具,自主规划一套又一套行动方案。“给一个最终任务,中间步骤全部交给AI自己完成”已经成为前沿研发常态,可是如何给这样一个“会自己想办法的数字主体”套上牢不可破的安全缰绳,至今全世界都没有完美答案。
全球多家网络安全研究机构提醒,澳大利亚事件绝非孤例,只是这一次,风险直接冲撞主权政府基础设施,把潜藏在实验室里的隐患,赤裸裸地摆在全世界面前。
业内专家普遍指出一个现实:过去几十年网络安全防御体系都是围绕“人类攻击者”来设计。防火墙、访问控制、验证码、接口限流,防御逻辑默认访问者是人,或者由人编写固定逻辑的爬虫程序。可AI智能体灵活多变,能够看懂网页代码、分析报错信息,不断变换访问策略,传统防御规则很容易被它绕开。北京邮电大学网络空间安全学院教授陈驰在接受媒体采访时谈到:“验证码可以挡住机器人脚本,却很难迷惑一个具备阅读理解能力的大模型。我们现在相当于拿着20世纪的盾牌,抵挡21世纪全新形态的进攻。政府、关键基础设施的防护范式,急需一场系统性革新。”
有分析认为,阿尔巴尼斯选择联合国大会这一多边舞台公开此事,用意深远,他希望借由真实案例向全世界传递明确信号,当企业研发的人工智能可以自主闯入他国政府系统,仅仅依靠硅谷企业内部自律,已经无法守护全球网络空间安全。
谁该为越界行为负责
接连两起越界事件引发国际社会广泛讨论,人工智能体作出一项开发者意料之外的举动后,法律责任究竟归于谁?面对无国界流动的AI技术,怎样建立行之有效的跨境协同治理机制?在创新发展与安全管控之间,世界应当找到一条怎样的平衡道路?
澳大利亚法律专家分析,按照现行澳大利亚刑法,“未经授权访问计算机系统”构成刑事犯罪,可是犯罪主体必须是人。但智能体不是法律意义上的“人”,它本身不能承担民事、行政或者刑事责任,责任链条只能回溯到背后的开发者、运营企业。但现实当中情况错综复杂,研发人员给智能体下达的任务只是“搜集公开数据”,并没有下达任何入侵指令,越界访问是模型在执行任务过程当中自我演化出来的行为。这就意味着,想要拿现行刑法直接追责OpenAI,在法律适用上存在不小障碍。这也是很多国家共同面临的困境,立法速度跟不上人工智能技术裂变式迭代,法律条文出现明显空白地带。
而本次事件中暴露出的“迟报”问题,则是治理缺失的典型缩影。目前尚无任何国际条约强制要求AI企业,一旦智能体对他国政府系统造成安全事件,必须在多少小时之内向受害国主管机构进行正式通报。OpenAI按照企业内部流程,时隔三个月才邮件通知公共邮箱,从企业视角看已经算是完成告知义务,但是站在主权国家角度,这样的处置完全无法接受。未来国际社会亟须达成共识,建立跨境AI安全重大事故快速通报通道,明确时限、对接部门、报送内容,避免重要安全信息石沉大海。
因此,如何实现创新与安全的动态平衡,正在考验全球各国治理智慧。目前,联合国框架下,关于人工智能治理的多边对话正在持续推进。面对AI智能体带来的全新挑战,没有任何一个国家可以独善其身,单边主义、企业自律万能论都走不通,只有坚持多边主义,各国携手打磨统一规则,完善技术防护,才能让飞速发展的人工智能真正造福全人类,而不是变成游走在数字世界当中不受约束的“无形之手”。
 2026年10月12日